数字货币开测前,这几个测试重点90%的团队没搞明白
搞了五年支付系统测试,前阵子又接了个数字货币开测的项目。很多团队照搬传统支付那套方法,结果踩了一堆坑。数字货币的测试逻辑跟普通App真不一样,我把自己踩过的坑梳理出来。
最容易被忽视的是离线支付场景。数字货币最核心的设计就是支持离线碰一碰,测试不能只盯着网络环境。我去年测某银行版本时,关网络、关蓝牙、模拟双离线终端同时碰,发现交易记录同步延迟超了规格书上限。这种问题传统支付里根本遇不到。
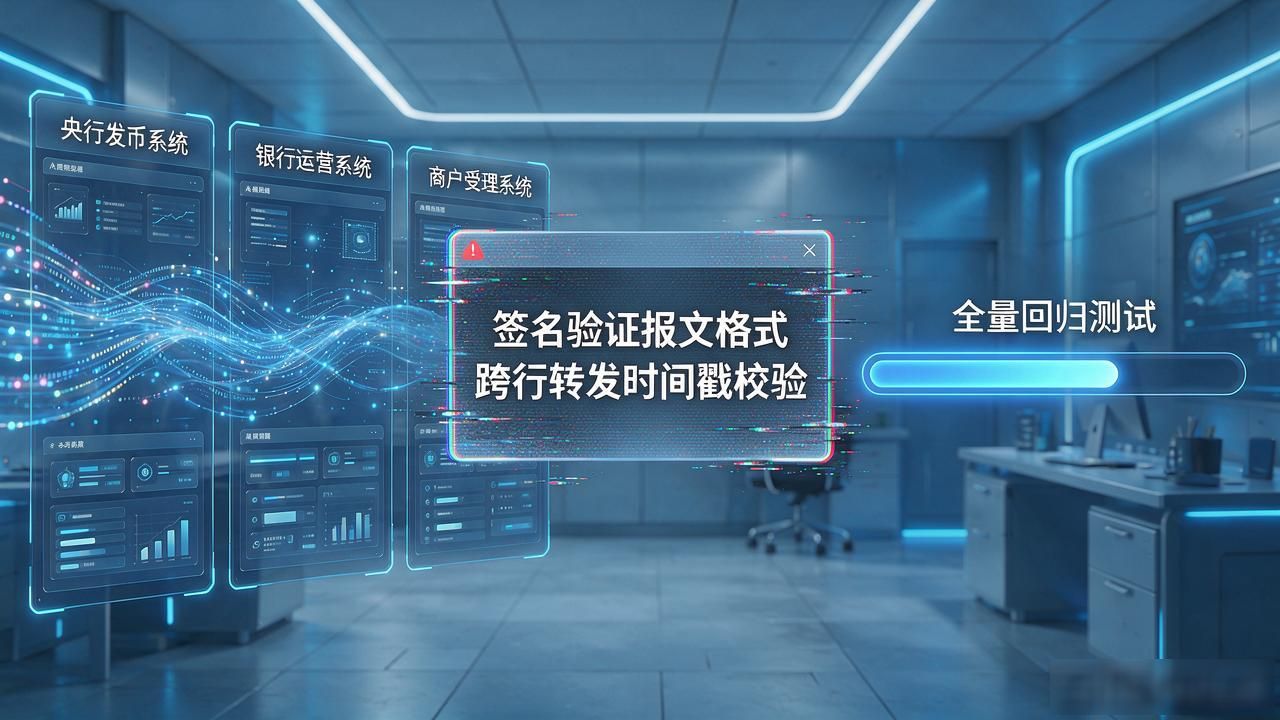
跨机构互通是另一块硬骨头。央行发币、银行运营、商户受理,三方系统各一套密钥和报文。我负责联调那会儿,光签名验证的报文格式就改了四版,跨行转发的时间戳校验是重灾区,差一个毫秒就拒单数字货币开测前,这几个测试重点90%的团队没搞明白,每次版本更新都得重新跑全量回归。
安全测试的攻击面比传统支付大得多。硬件钱包侧信道、软钱包root下密钥提取、商户终端被篡改后的中间人攻击数字货币开测,每项都得单独设计用例。我们专门找红队做了一轮模糊测试,发现某版本商户SDK异常报文下会泄露交易哈希,差点就带着上线了。
性能压测也别糊弄。峰值并发得按理论用户量三倍以上去跑,我见过拿日常流量当峰值的项目,上线首日就熔断。灰度发布和回滚机制更不能省,数字货币涉及央行侧系统,回滚窗口没留够,不是发个补丁能兜住的。